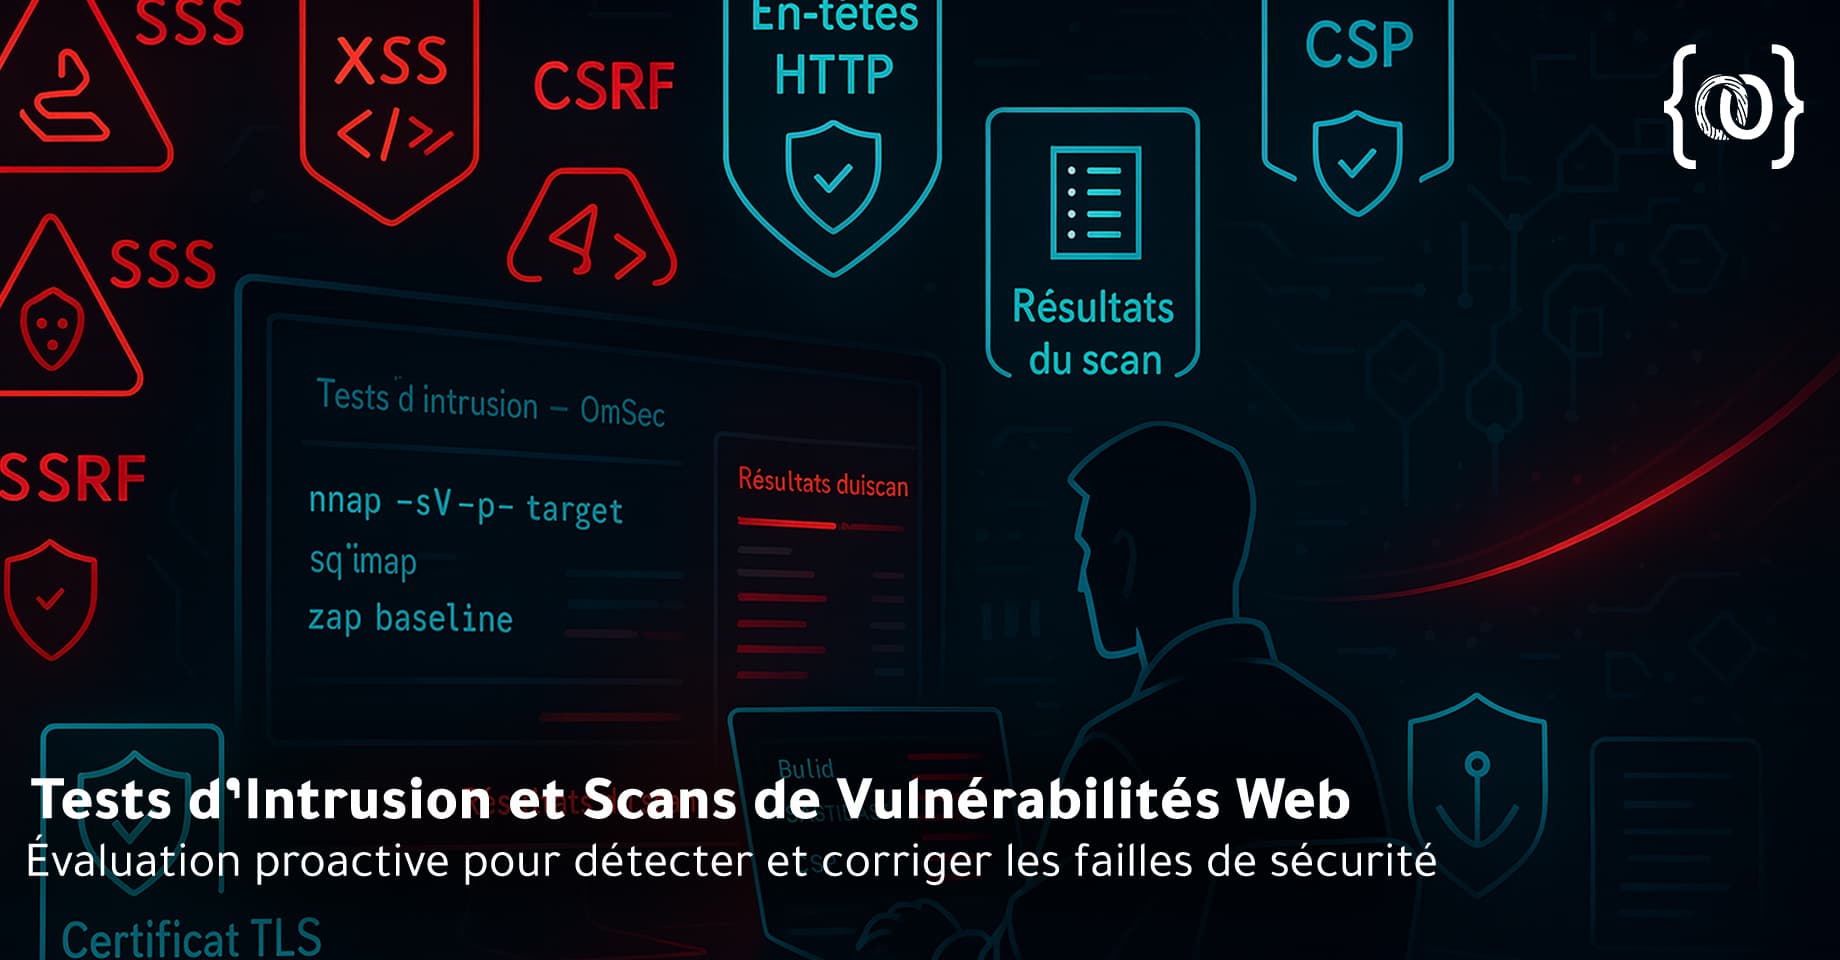
Tests d’Intrusion et Scans de Vulnérabilités Web
Pentests OWASP Top 10, TLS/headers/CSP, scans SQLi/XSS/CSRF/RCE, recommandations et CI/CD.
SécuritéPentestDevSecOpsWeb
Contexte
Audits de sécurité pour sites et applications web afin d’identifier les failles critiques.
Interventions
- Tests d’intrusion manuels et automatisés (OWASP Top 10)
- Analyse des configurations TLS, headers HTTP et politiques CSP
- Scans de vulnérabilités : SQLi, XSS, CSRF, RCE…
- Recommandations priorisées et intégration DevSecOps en CI/CD
Technologies
Burp SuiteOWASP ZAPTLS ScannerDockerGitLab CI/CDCSP Evaluator
Résultats / impact
- Réduction significative des risques d’exploitation
- Conformité renforcée aux bonnes pratiques de sécurité
- Sécurité intégrée durablement au cycle de développement
Vous avez un projet similaire ?
Expliquez votre besoin en réseau, sécurité, infrastructure ou développement.
Demander un échange